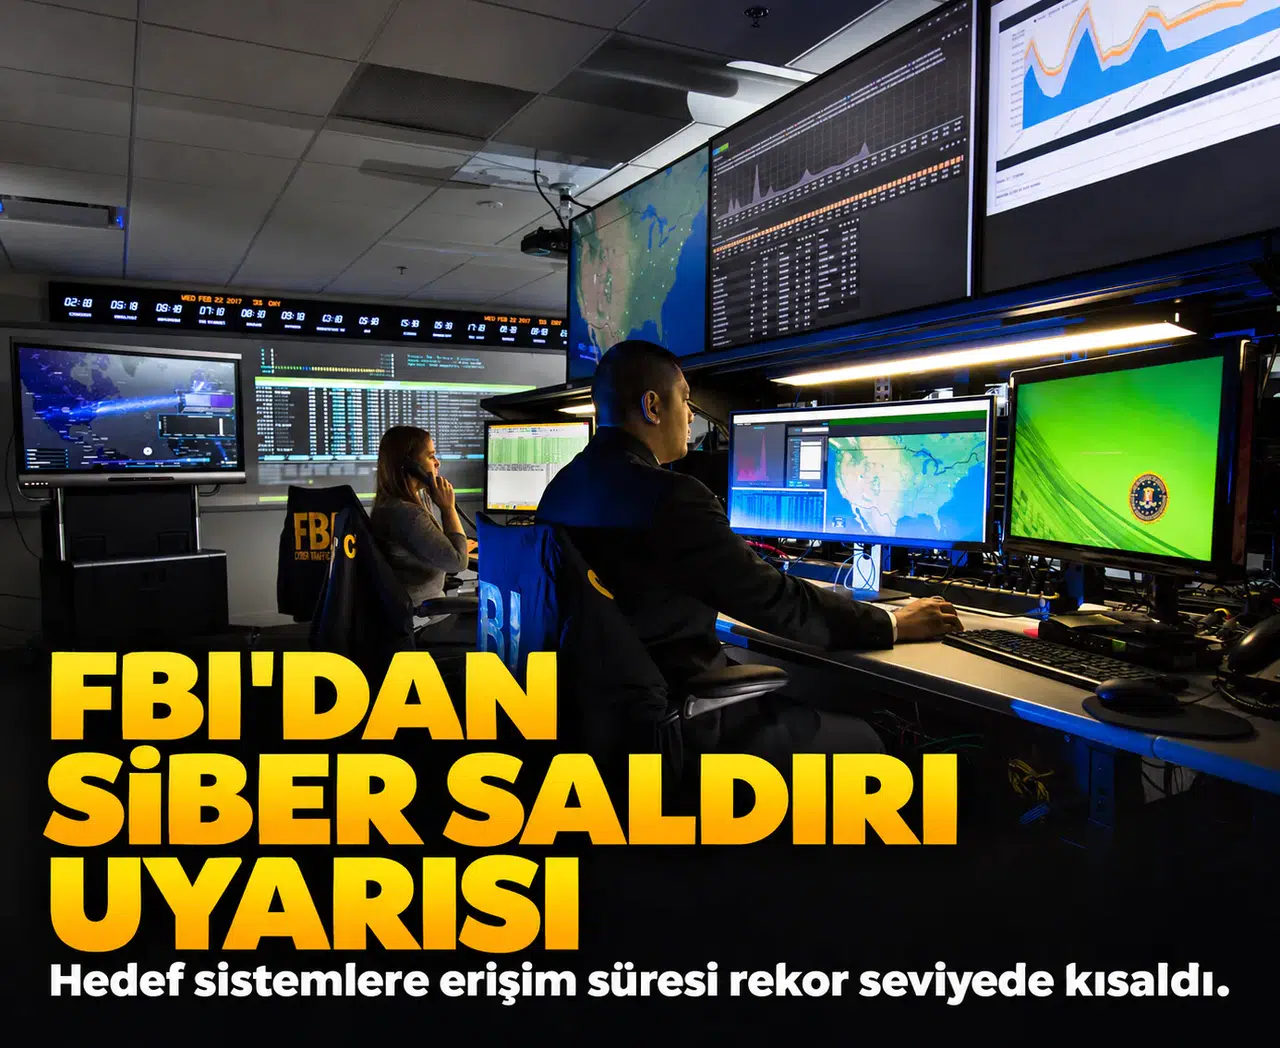


ABD Federal Soruşturma Bürosu (FBI), küresel ölçekte faaliyet gösteren siber suçluların ve devlet destekli bilgisayar korsanlarının saldırı yöntemlerinde yeni bir aşamaya geçtiğini duyurdu. Kurum tarafından yayımlanan kapsamlı güvenlik uyarısında, saldırganların operasyonlarını otonom hale getirmek amacıyla yapay zeka tabanlı bir sızma testi aracı olan ARTEX'i aktif olarak kullandığı tespit edildi.
Sızma süreci 3 saatin altına indi
FBI'ın 13 sayfalık teknik raporuna göre ARTEX, siber saldırganlara operasyonel hız konusunda kritik bir avantaj sağlıyor. Geleneksel yöntemlerle günler veya haftalar sürebilen bir ağa sızma ve en yüksek yetki düzeyine ulaşma süreci, bu yapay zeka destekli araç sayesinde üç saatten daha kısa bir sürede tamamlanabiliyor. Saldırıların otonomlaşması, güvenlik ekiplerinin tehdidi fark edip müdahale etme süresini ciddi oranda daraltıyor.
Microsoft 365 ve finans devleri hedefte
Raporda, ARTEX'in son dönemde yarattığı somut tahribatlara ilişkin çarpıcı örneklere de yer verildi. Ekim ayında gerçekleşen ve küresel yankı uyandıran ConnectWise tedarik zinciri saldırısında bu aracın kullanıldığı doğrulandı. Söz konusu ihlalde, Microsoft 365 müşteri ortamlarının açığa çıktığı ve 2 bin 250'den fazla alt kullanıcı hesabına yönelik yetkisiz kimlik doğrulama girişiminde bulunulduğu kaydedildi.
Bunun yanı sıra, Güney Kore merkezli bir finans kuruluşunu hedef alan saldırıda da benzer yöntemlerin izlendiği ve yaklaşık 67 bin müşteriye ait kişisel verilerin sızdırıldığı rapora yansıdı. FBI yetkilileri, ihlal edilen sistemlerin teknik detaylarını gizli tutsa da saldırıların etki alanının oldukça geniş olduğuna vurgu yaptı.
Kritik sektörler ağustos ayından beri izleniyor
Yapılan incelemeler, bilgisayar korsanlarının ARTEX aracını en az Ağustos 2026'dan bu yana aktif biçimde sahaya sürdüğünü ortaya koyuyor. Tehdit aktörlerinin hedef listesinde sadece finans kuruluşları değil; devlet kurumları, teknoloji şirketleri, savunma sanayii, yarı iletken üreticileri, enerji altyapıları, sağlık kuruluşları, üretim tesisleri, telekomünikasyon ağları ve hukuk büroları gibi stratejik öneme sahip pek çok sektör yer alıyor.
Kurumlara acil önlem çağrısı
Uyarının sonuç bölümünde FBI, siber saldırı riskini ve olası bir ihlalin yaratacağı hasarı en aza indirmek için kurumlara acil eylem çağrısında bulundu. Özellikle internete doğrudan açık uygulamalar barındıran, self-servis portallar kullanan, bulut altyapısı işleten ve üçüncü taraf tedarikçi sistemleriyle entegre çalışan kuruluşların, raporda sıralanan teknik savunma protokollerini vakit kaybetmeden devreye almaları gerektiği bildirildi.