

Siber güvenlik araştırmacıları Sam Curry ve Shubham Shah tarafından yayımlanan teknik analiz, iki büyük otomobil üreticisinin dijital altyapısında sunucu düzeyinde bırakılan varsayılan giriş bilgileri nedeniyle kritik bir zafiyet oluştuğunu ortaya koydu. Yapılan incelemelerde, yetkisiz kişilerin araçların kilitlerini uzaktan açabildiği, motorlarını çalıştırabildiği ve konum bilgilerini harita üzerinden anlık izleyebildiği doğrulandı.
İki otomobil markasında akılalmaz güvenlik açığı
Geliştiricilerin sistem mimarisinde unuttuğu temel bir yapılandırma hatası, bağlantılı araç ekosisteminin güvenliğini doğrudan sarstı. İki üreticinin mobil uygulamalarında kimlik doğrulama süreçlerini yürüten ForgeRock altyapısı incelenirken, arka planda çalışan Apache Felix yönetim konsolu tespit edildi. Normal şartlarda dış internet erişimine kapalı olması gereken bu konsol, özel oluşturulan URL yapılarıyla güvenlik duvarı (firewall) atlatılarak erişilebilir hale geldi. Karşılaşılan giriş ekranında ise sistem yöneticisi kullanıcı adı ve şifresinin varsayılan olarak bırakıldığı, yani her iki alanda da yalnızca "admin" ifadesinin yer aldığı belirlendi.
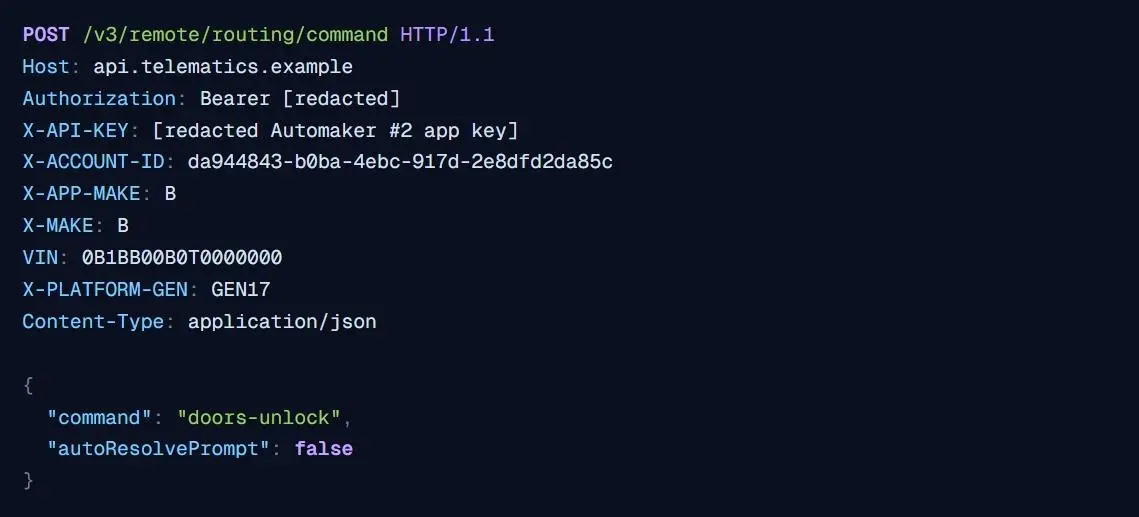
Söz konusu sunucu konsoluna erişim sağlayan araştırmacılar, yetkisiz kod çalıştırma kabiliyeti elde ederek doğrudan müşteri veritabanı yönetim katmanına ulaştı. Buradan diledikleri kullanıcı profilinin e-posta ve parola bilgilerini güncelleyebilen uzmanlar, hazırlanan test hesapları üzerinden araçların telematik kontrol ünitelerine uzaktan komut göndermeyi başardı. Ele geçirilen hesaplarla otomobillerin kapıları açıldı, motorları çalıştırıldı, şasi numaraları (VIN) ile aktif abonelik ayrıntıları görüntülendi ve anlık konum verilerine ulaşıldı. Üstelik hesap bilgileri değiştirilmesine rağmen araç sahibinin telefonundaki mevcut oturum sonlandırılmadığı için sürücülerin bu müdahaleyi anlık olarak fark etmesi fiilen imkânsız hale geldi.
Modern otomobiller yazılım odaklı araçlara dönüştükçe, otomotiv güvenliğinin ağırlık merkezi de mekanik aksamdan bulut sunucularına ve API uç noktalarına kayıyor. Binlerce satır karmaşık kod ve gelişmiş şifreleme algoritmalarıyla korunan bir otomobilin, yalnızca değiştirilmesi unutulmuş ilkel bir sunucu parolasıyla tamamen savunmasız kalması, siber güvenlikte en zayıf halkanın daima insan faktörü ve operasyonel ihmaller olduğunu somut bir tecrübeyle gösteriyor.
Araştırma bulguları; saldırı zincirinin Amerika Birleşik Devletleri, Kanada ve Avustralya pazarındaki araçları kapsadığını ortaya koydu. Avustralya operasyonlarında ise mobil uygulamanın kaynak kodlarına doğrudan gömülmüş yönetici yetki anahtarlarının bulunduğu saptandı.